In breve
- Scenario: sei postazioni isolate dalla rete, due HDD di scambio, accesso controllato ai locali e videosorveglianza.
- Requisiti: Windows 11 Pro, Enterprise o Education, un account amministratore e le Group Policy locali. Windows 10 richiede una verifica specifica del supporto ancora disponibile.
- Restrizioni USB: usa
gpedit.msce abilita l'ordine di valutazione a livelli per consentire le periferiche autorizzate in base agli ID. - BitLocker: cifra gli HDD prima di distribuirli, limita la scrittura sulle unità non protette e conserva le informazioni di recupero offline.
- Verifica: applica le policy con
gpupdate /forcee consulta il report generato dagpresult. Prova sia le periferiche autorizzate sia quelle bloccate.
Scenario e requisiti per isolare le postazioni Windows
L'obiettivo è mettere sei postazioni, non collegate in rete e dotate di due HDD di scambio, a disposizione di un gruppo ristretto di utenti. Le persone devono poter consultare documenti e trasferire file tra le postazioni, mentre la copia non autorizzata dei dati verso l'esterno deve risultare il più possibile ostacolata.
La configurazione combina tre misure: disabilitazione delle interfacce di comunicazione, restrizioni all'installazione delle periferiche tramite Group Policy e cifratura delle unità rimovibili con BitLocker. Poiché le postazioni non sono collegate a un dominio, dovrai ripetere e verificare la configurazione locale su ciascun PC.
Requisiti di Windows e scelta dell'edizione
Per questa configurazione usa Windows 11 Pro, Enterprise o Education. Servono l'Editor Criteri di gruppo locali, accessibile tramite gpedit.msc, e la gestione di BitLocker per le unità dati rimovibili. Windows Home non offre lo stesso insieme di funzionalità di gestione richiesto dalla procedura.
Windows 10 Pro, Enterprise ed Education disponevano delle funzionalità necessarie, ma le edizioni ordinarie di Windows 10 hanno raggiunto la fine del supporto il 14 ottobre 2025. Nel 2026, prima di riutilizzarle, verifica che il sistema rientri in un programma Extended Security Updates (ESU) applicabile oppure in un'edizione LTSC ancora supportata. Per una nuova installazione, privilegia Windows 11 su hardware compatibile.
Prepara inoltre un account amministratore per configurare i PC, account standard per gli utenti quotidiani e le chiavi di recupero BitLocker da custodire fuori dalle postazioni. Il firmware UEFI dovrebbe permettere di proteggere l'accesso alle impostazioni e di disabilitare l'avvio da supporti esterni.
Disabilitare le interfacce di rete e le periferiche di comunicazione
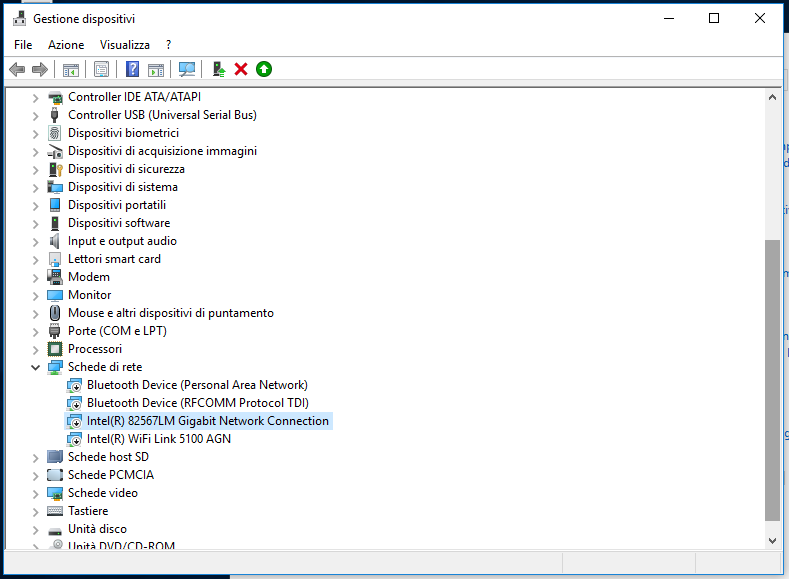
Per ridurre le possibilità di comunicazione con l'esterno, disabilita le interfacce non necessarie: schede Ethernet, Wi-Fi, Bluetooth e altre periferiche di rete presenti nei PC. Esegui l'operazione da un account amministratore tramite Gestione dispositivi.
- 1Apri Gestione dispositivi dal menu Start di Windows.
- 2Individua gli adattatori di rete e le altre periferiche di comunicazione che non devono essere disponibili, quindi disabilitale dal menu contestuale.
- 3Riavvia il PC e verifica che le interfacce siano ancora disabilitate e che non siano necessarie al funzionamento della postazione.
Identificare gli ID hardware delle periferiche USB autorizzate
Le Group Policy possono consentire o bloccare l'installazione dei dispositivi in base agli identificatori usati da Windows. Prima di configurare le restrizioni, raccogli gli identificatori delle chiavette e degli HDD che devono essere autorizzati.
- 1Collega al PC amministrativo la chiavetta USB o l'HDD da autorizzare e attendi che Windows lo riconosca.
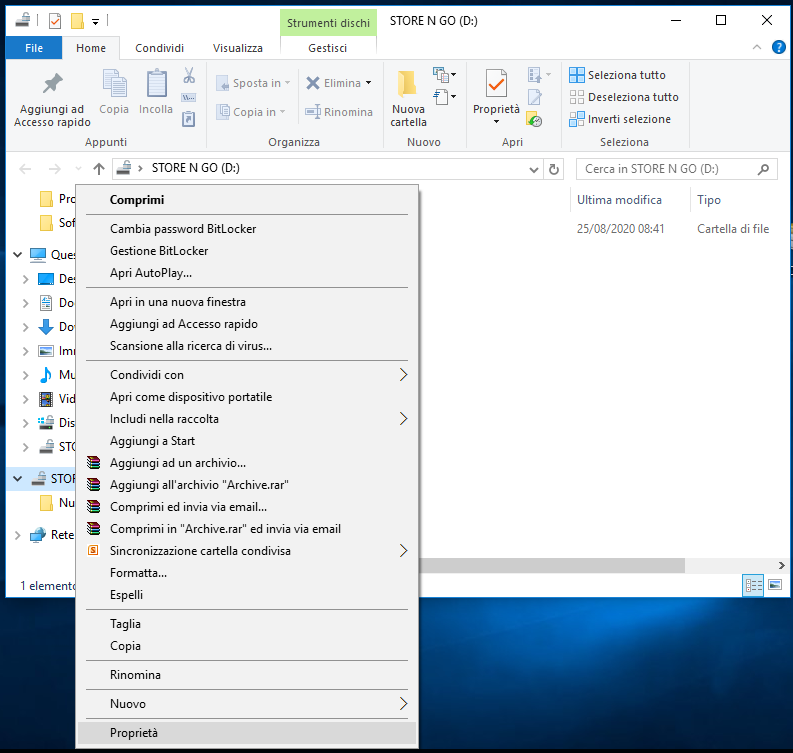
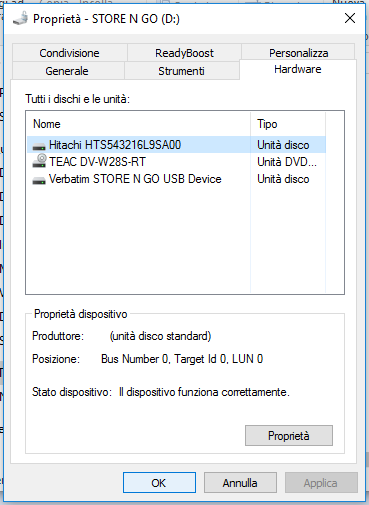
- 2Apri Gestione dispositivi, individua la periferica sotto la categoria appropriata, per esempio Unità disco, fai clic con il tasto destro e scegli Proprietà. Vai nella scheda Dettagli.
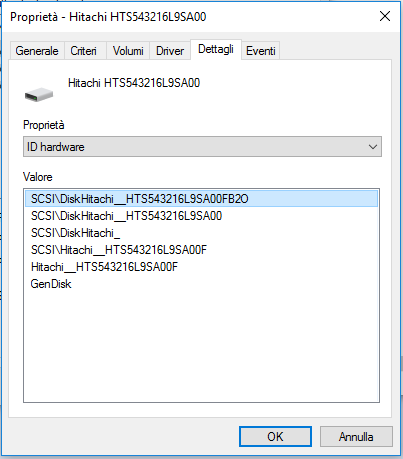
- 3Nel menu Proprietà seleziona ID hardware e copia gli identificatori pertinenti. Per autorizzare un modello puoi usare l'ID hardware più specifico. Se devi autorizzare un singolo esemplare, seleziona invece Percorso istanza dispositivo e usa la relativa policy dedicata agli ID istanza.
Bloccare le periferiche USB con le Group Policy
Le restrizioni di installazione dei dispositivi si trovano in Configurazione computer > Modelli amministrativi > Sistema > Installazione dispositivo > Restrizioni installazione dispositivo. Per bloccare le periferiche rimovibili e consentire quelle autorizzate, devi configurare il criterio di blocco, l'ordine di valutazione a livelli e la lista degli identificatori consentiti.
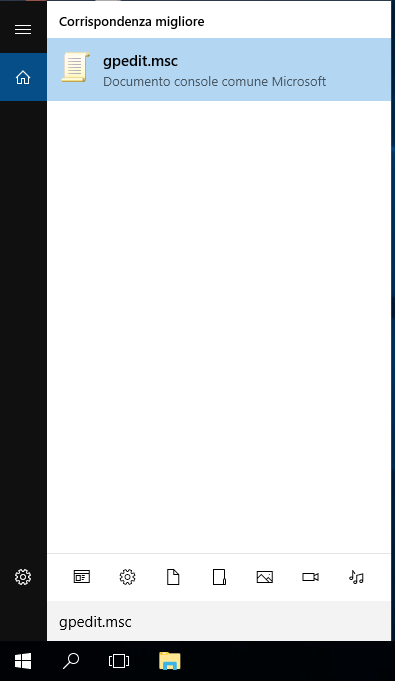
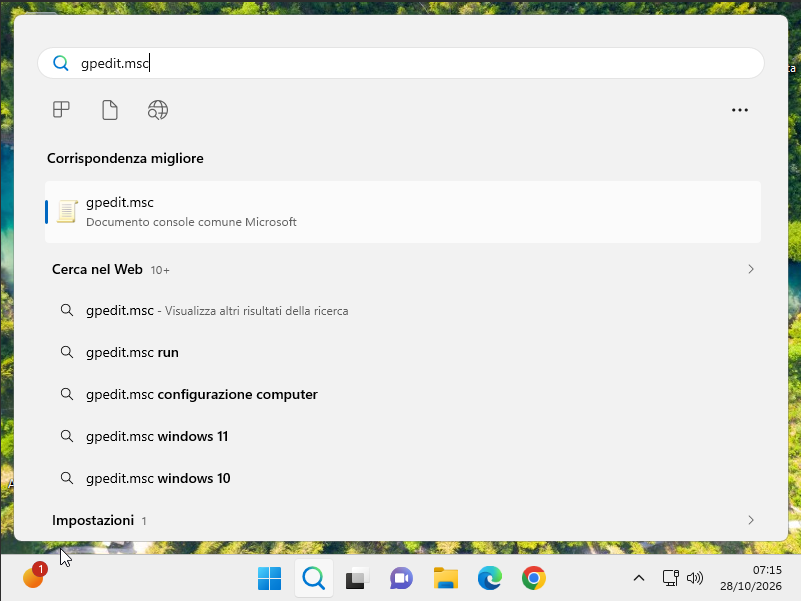
- 1Digita
gpedit.mscnel campo di ricerca di Windows e premi Invio. Apri l'Editor Criteri di gruppo locali con un account amministratore.
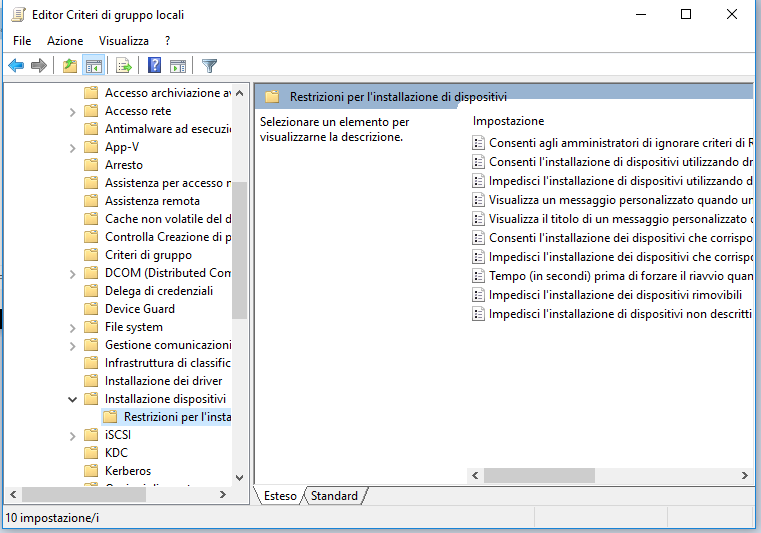
- 2Vai in Configurazione computer > Modelli amministrativi > Sistema > Installazione dispositivo > Restrizioni installazione dispositivo.
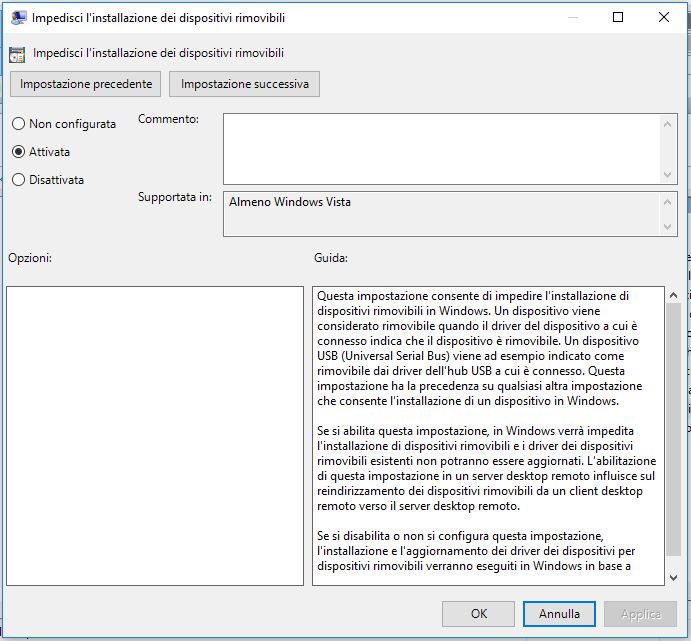
- 3Apri Impedisci l'installazione dei dispositivi rimovibili, seleziona Attivata e conferma. Verifica anche le eventuali opzioni relative ai dispositivi già installati, in base a quanto disponibile nella versione della policy utilizzata.
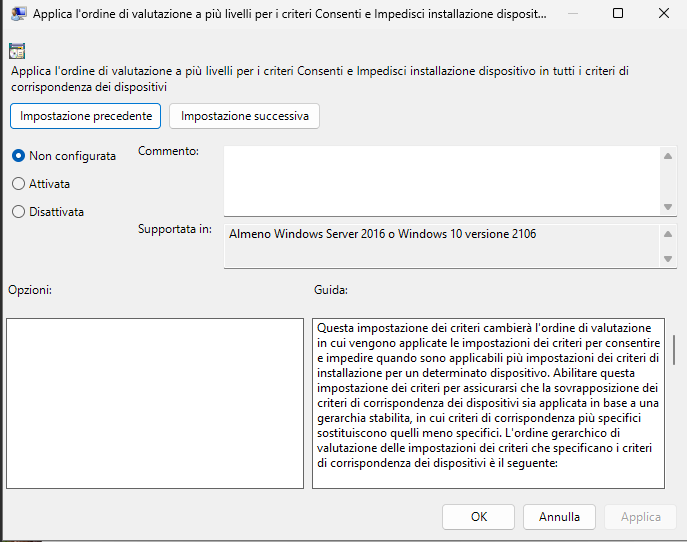
- 4Apri il criterio Applica l'ordine di valutazione a più livelli per i criteri Consenti e Impedisci installazione dispositivo in tutti i criteri di corrispondenza dei dispositivi e impostalo su Attivata.
- 5Apri Consenti l'installazione dei dispositivi che corrispondono a uno di questi ID, scegli Attivata e fai clic su Mostra. Inserisci gli ID hardware autorizzati, uno per riga. Se devi consentire un singolo esemplare, usa invece la policy specifica per gli ID istanza dispositivo e inserisci il percorso istanza corretto.
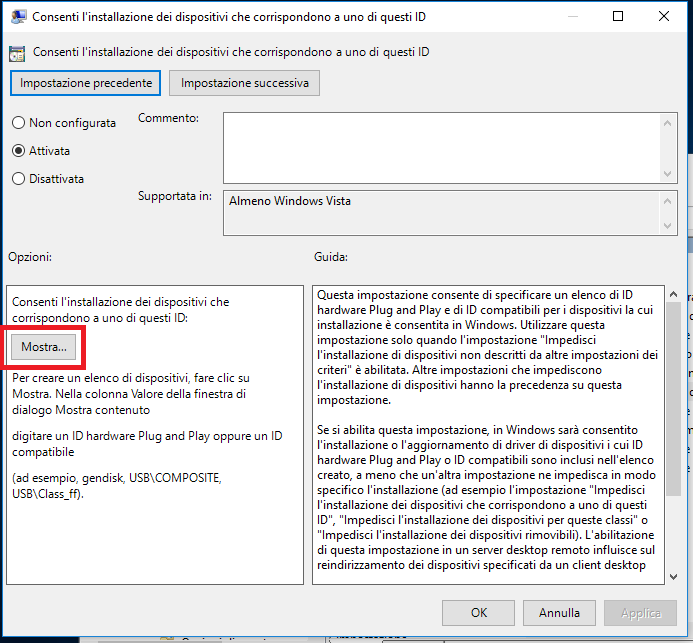
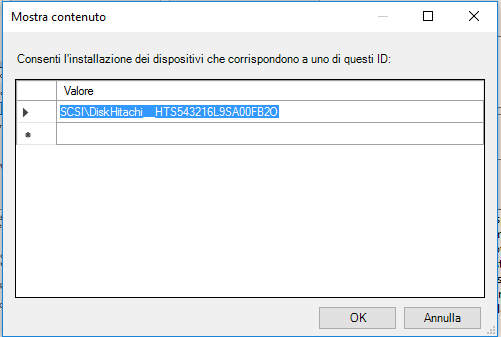
- 6Salva le impostazioni. Apri un prompt dei comandi come amministratore ed esegui:
gpupdate /forceRipeti la configurazione su tutte le postazioni. Prima di affidarle agli utenti, verifica sia le periferiche autorizzate sia quelle che devono essere bloccate.
Cifrare gli HDD di scambio con BitLocker
Prima di distribuire i due HDD, cifrali con BitLocker da un PC amministrativo. La cifratura protegge i dati quando l'unità è bloccata; non impedisce a chi conosce la password e può sbloccare il disco di leggere o copiare i file.
Per una spiegazione più ampia della protezione dei dati, consulta anche l'articolo Proteggiamo i nostri dati con BitLocker.
- 1Collega l'HDD al PC amministrativo. In Esplora file fai clic con il tasto destro sull'unità e seleziona Attiva BitLocker.
- 2Scegli lo sblocco con password e salva le informazioni di recupero su un supporto custodito offline oppure stampale e conservale in un luogo sicuro. Non lasciare l'unica copia sul PC da proteggere.
- 3Seleziona la cifratura dell'intera unità, soprattutto se è già stata utilizzata in precedenza, e attendi che l'operazione termini.
- 4Verifica che l'unità possa essere bloccata e sbloccata con la password prevista e che le informazioni di recupero siano utilizzabili prima di consegnarla agli utenti.
Configurare le policy BitLocker per le unità rimovibili
Le impostazioni si trovano in Configurazione computer > Modelli amministrativi > Componenti di Windows > Crittografia unità BitLocker > Unità dati rimovibili. I nomi dei criteri possono variare leggermente in base alla lingua e alla versione dei modelli amministrativi installati.
- 1Apri Control use of BitLocker on removable drives e impostalo su Attivata. Disattiva le opzioni che consentono agli utenti di avviare la protezione BitLocker o di sospenderla e decrittare l'unità dalla postazione operativa, se questa è la configurazione richiesta. Verifica poi che gli HDD già cifrati continuino a sbloccarsi correttamente.
- 2Attiva Deny write access to removable drives not protected by BitLocker. Le unità rimovibili non protette vengono montate in sola lettura, mentre quelle protette da BitLocker possono essere utilizzate in lettura e scrittura, se non intervengono altri criteri di blocco.
- 3Facoltativo: abilita Deny write access to devices configured in another organization solo dopo aver configurato gli identificatori univoci della tua organizzazione. Questo criterio può limitare la scrittura alle unità con identificatori corrispondenti, ma non sostituisce le restrizioni di accesso fisico o la gestione delle password.
- 4Apri Choose how BitLocker-protected removable drives can be recovered e configura le opzioni di recupero in modo compatibile con la gestione offline delle credenziali. Con la policy di negazione della scrittura sulle unità non protette attiva, verifica in particolare che l'uso delle chiavi di ripristino sia disabilitato come richiesto dalla documentazione Microsoft.
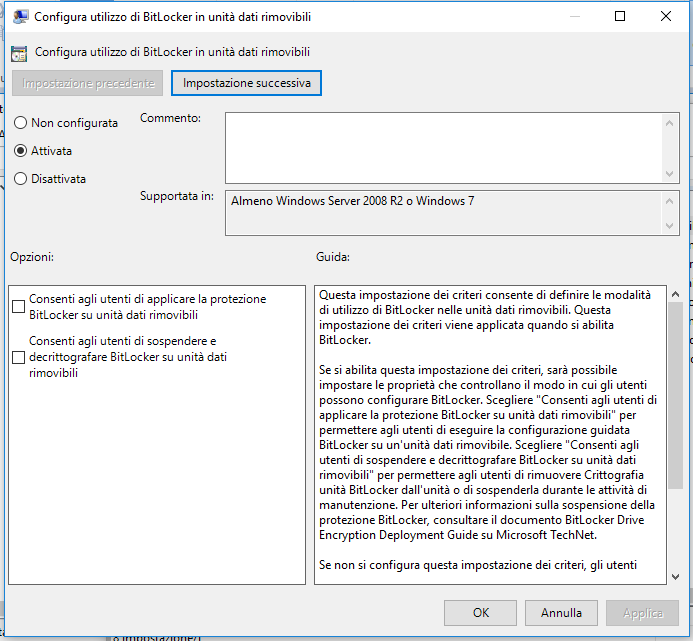
Proteggere il disco di sistema e disattivare l'AutoPlay
Oltre a limitare le unità rimovibili, puoi proteggere la configurazione del disco di sistema e impedire l'avvio automatico delle azioni associate ai supporti collegati.
- 1Vai in Configurazione computer > Modelli amministrativi > Componenti di Windows > Crittografia unità BitLocker > Unità del sistema operativo.
- 2Se il disco di sistema utilizza un PIN o una password all'avvio, valuta la policy Disallow standard users from changing the PIN or password per impedire agli utenti standard di modificarli.
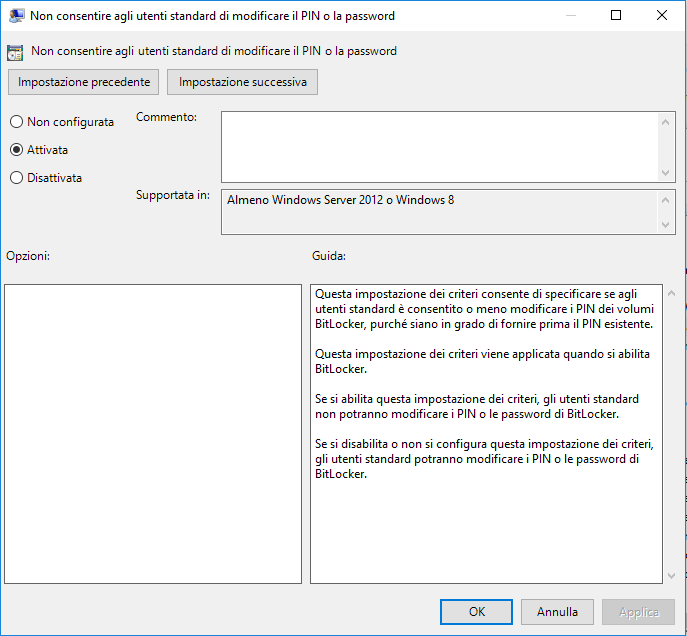
- 3Vai in Configurazione computer > Modelli amministrativi > Componenti di Windows > Criteri AutoPlay. Apri Disattiva AutoPlay, scegli Attivata e seleziona Tutte le unità.
Disattivare AutoPlay impedisce l'avvio automatico delle azioni associate ai supporti. Non blocca però la lettura dei file né sostituisce le restrizioni di installazione USB.
Verificare le Group Policy e BitLocker
Prima di applicare la configurazione a tutte le postazioni, prova le policy su un singolo PC. In questo modo puoi individuare eventuali conflitti senza bloccare tutti gli HDD di scambio.
- 1Apri un prompt dei comandi come amministratore ed esegui i comandi seguenti per aggiornare le policy e generare un report della configurazione computer.
gpupdate /force
gpresult /scope computer /h C:\policy-report.html- 2Collega una periferica rimovibile mai utilizzata sulla postazione. Verifica che non venga installata se non è autorizzata.
- 3Collega uno degli HDD autorizzati e cifrati. Verifica che Windows chieda la password BitLocker e che l'unità consenta la lettura e la scrittura.
- 4Collega una periferica consentita ma non protetta da BitLocker. Verifica che sia di sola lettura, come previsto dalla policy.
- 5Riavvia la postazione e verifica che le interfacce di rete restino disabilitate e che gli HDD possano essere nuovamente sbloccati. Controlla anche il report HTML per individuare eventuali criteri non applicati.
Quando tutte le prove sono riuscite, ripeti la configurazione sulle altre cinque postazioni. Conserva un elenco degli identificatori autorizzati e associa ogni HDD al relativo inventario.
Misure complementari per proteggere i dati
| Rischio | Misura consigliata |
|---|---|
| Riattivazione delle periferiche di rete | Usa account standard e proteggi le impostazioni UEFI con una password, se supportato dal PC. |
| Avvio da supporti esterni | Disabilita l'avvio da USB nel firmware UEFI e proteggi la configurazione. |
| Foto e cattura dello schermo | Controlla l'accesso ai locali, utilizza la videosorveglianza nel rispetto delle regole applicabili e definisci procedure interne. |
| Perdita delle credenziali BitLocker | Custodisci offline le informazioni di recupero appropriate e prova periodicamente lo sblocco delle unità. |
| Smarrimento di un HDD autorizzato | Proteggi il supporto con BitLocker, limita chi conosce la password e prevedi una procedura per segnalare lo smarrimento. |
Ricorda che BitLocker protegge principalmente i dati quando l'unità è bloccata. Se una persona può sbloccare un HDD autorizzato, può potenzialmente leggere e copiare i file anche su un altro computer compatibile. La gestione delle credenziali e il controllo fisico dei supporti sono quindi essenziali quanto le policy Windows.
Hardware utile per la gestione delle postazioni
Una copia di backup separata dai due HDD operativi aiuta a recuperare i documenti in caso di guasto o cancellazione accidentale. Scegli un'unità compatibile con le esigenze di capacità e di interfaccia del tuo sistema e definisci una procedura di backup verificabile.
Cerca HDD esterni su Amazon ↗Etichettare gli HDD di scambio con un codice inventario facilita la gestione dei supporti, la registrazione delle assegnazioni e il controllo dei dispositivi che entrano ed escono dai locali.
Cerca etichettatrici su Amazon ↗Se conservi le informazioni BitLocker su carta, un contenitore chiudibile può aiutarti a tenerle separate dalle postazioni e dai supporti operativi. Limita l'accesso al personale incaricato e registra chi può consultarle.
Cerca contenitori per documenti su Amazon ↗I link ad Amazon possono essere link di affiliazione: il sito potrebbe ricevere una commissione sugli acquisti idonei, senza costi aggiuntivi per te.
Documentazione ufficiale
Per verificare le opzioni disponibili nella tua versione di Windows, consulta la documentazione Microsoft sulle restrizioni di installazione dei dispositivi tramite Group Policy e la guida alla configurazione di BitLocker.
Per verificare il ciclo di vita del sistema, consulta anche la pagina Microsoft relativa alla fine del supporto di Windows 10. La documentazione ufficiale è particolarmente importante quando devi decidere quali policy applicare a dispositivi già installati e come gestire il recupero delle unità cifrate.
FAQ: Domande frequenti su postazioni Windows isolate, USB e BitLocker
Come autorizzare solo alcune periferiche USB nelle postazioni Windows isolate?
Configura le restrizioni di installazione dei dispositivi tramite Group Policy, abilita l'ordine di valutazione a livelli e inserisci gli identificatori corretti nella policy di autorizzazione. Per consentire un singolo esemplare, valuta l'uso degli ID istanza anziché dei soli ID hardware.
Perché anche l'HDD autorizzato viene bloccato?
Verifica che l'ordine di valutazione a livelli sia attivo, che l'identificatore inserito corrisponda al nodo corretto e che non ci siano altre policy di blocco con priorità superiore. Controlla anche se il dispositivo era già stato installato prima dell'applicazione delle restrizioni.
Windows 10 è ancora adatto per queste postazioni?
Le edizioni ordinarie di Windows 10 hanno terminato il supporto il 14 ottobre 2025. Nel 2026 è preferibile utilizzare Windows 11 su hardware compatibile oppure verificare che l'installazione Windows 10 rientri in un programma ESU applicabile o in un'edizione LTSC ancora supportata.
Cosa succede se perdo la password o le informazioni di recupero BitLocker?
Potresti non riuscire più ad accedere ai dati cifrati. Conserva offline le informazioni di recupero compatibili con le policy configurate, verifica che siano leggibili e prova una procedura di recupero prima di consegnare gli HDD agli utenti.
La configurazione impedisce completamente la copia dei dati all'esterno?
No. Le policy limitano le periferiche installabili e BitLocker protegge i dati quando l'unità è bloccata, ma gli utenti autorizzati possono ancora acquisire immagini dello schermo o copiare dati su supporti consentiti. Servono anche controlli fisici, procedure interne e una gestione rigorosa delle credenziali.